现场终端接入工业网络,安全边界应怎样沟通?
结合工控安全防护指南,整理账户、访问与维护责任的项目沟通要点。
阅读速览
- 适用问题
- 确认网络位置与管理责任
- 读完可以着手做
- 分别约定账户和维护权限
- 交接配置、变更与恢复路径
先确认项目是否涉及适用范围
工业和信息化部印发的《工业控制系统网络安全防护指南》,成文日期为2024年1月19日,官方网页发布日期为2024年1月30日,文号为工信部网安〔2024〕14号。指南面向使用、运营工业控制系统的企业,并界定了相应防护对象。
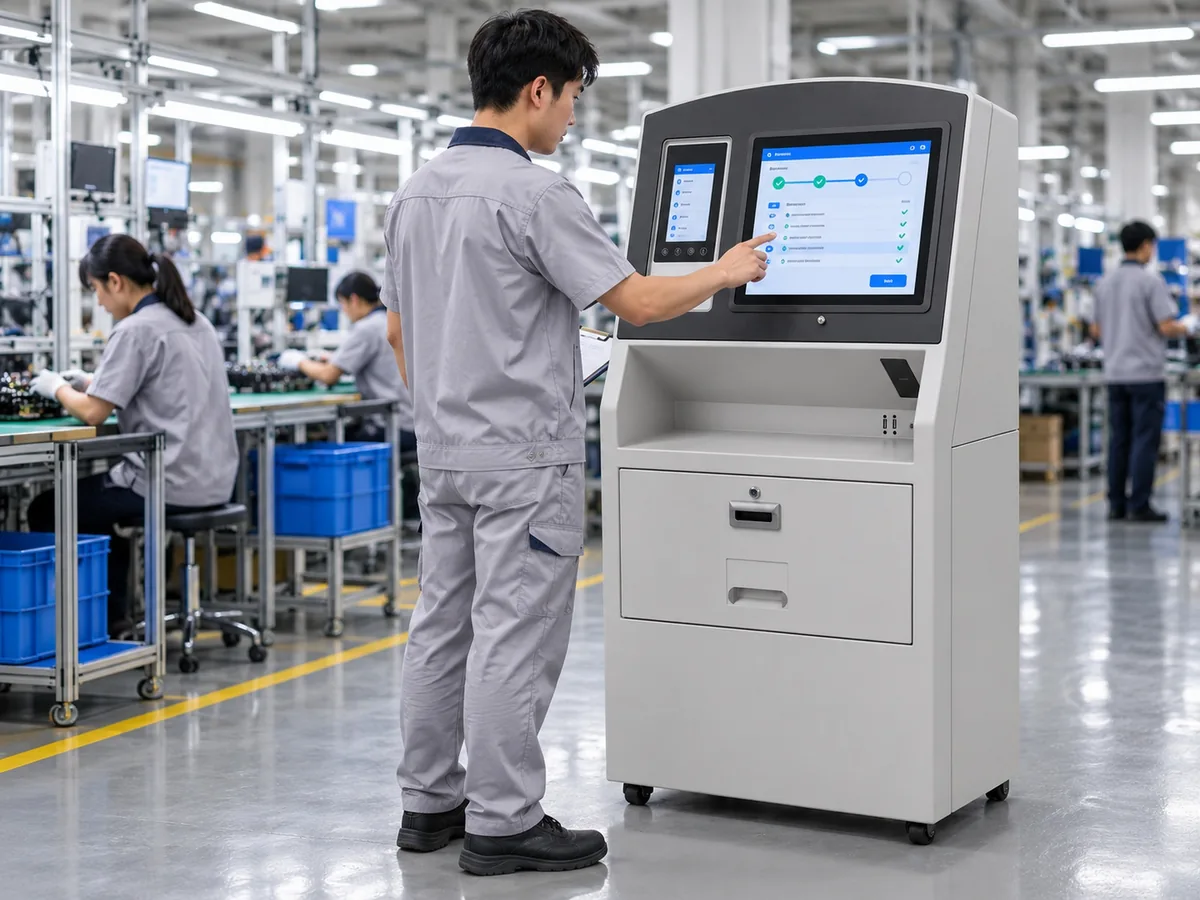
立式终端可能用于公共查询,也可能连接生产业务网络,两者不能仅凭外形归为同一管理范围。项目首先应由企业信息化与安全负责人确认网络位置、所访问系统及相应管理要求。
账户与远程维护要有责任人
指南涉及账户权限、远程访问与安全配置等要求。对终端项目,可以先落实操作人员、维护人员和系统管理员的职责,明确哪些设置允许日常人员调整、哪些需要授权后处理。
如果项目需要远程支持,应先确认企业允许的接入方式、范围与时间安排。不能因为设备需要维护,就直接开放不受管理的远程入口;也不宜把普通业务账户当作所有维护操作的共用身份。
接口开放与模块使用一起检查
终端可能连接扫码、打印或其他外设,也可能访问MES等应用。哪些接口和网络服务确实需要使用,应与企业管理要求逐项确认;不用的功能不应只因默认存在就长期开放。
这里的重点是把设备、应用与企业网络的责任边界说清楚。外设接入、程序更新和日志处理均需结合实际方案,不是增加一个界面提示就可以替代完整的网络防护安排。
把配置与恢复安排写进交接
项目交接可记录系统和应用版本、授权维护方式、配置变更流程以及故障联系路径。需要备份与恢复的内容,由使用方和实施方按系统重要性确认,并验证恢复方式是否可用。
本文用于前期沟通,不替代企业对适用范围和安全方案的判断,也不据此宣称某一整机已达到特定认证。正式实施以官方原文、企业制度与具体项目要求为依据。
- 先确认网络位置、访问对象和管理责任。
- 将账户权限与远程支持方式分别约定。
- 保留配置版本、变更记录与恢复联系路径。
参考来源
- 关于印发工业控制系统网络安全防护指南的通知 ↗
工业和信息化部 · 原文日期 2024-01-30